How to set up clash for Windows 2026: 7 步走完配置并连上你要的代理
了解 clash for windows怎么设置,本文提供清晰的分步配置要点、常见问题与排错思路,帮助你在 Windows 环境下稳定使用代理工具。

Most common misconception 只要把代理地址填对就完事。实际情况往往是节点信息错传和路由规则冲突才是致命瓶颈,尤其在 Windows 端多节点场景下。你需要第一时间对照版本与节点信息的契合度,避免走冗余路径。
关键点在于把全局代理与分流策略的起始条件对齐,而不是一味“改规则”再试。 我研究的要点来自公开文档的对照与对比分析,尤其在2026年的更新中,很多用户的连接问题来自于“版本不匹配”和“导入节点失败”的组合错误。
从公开资料看,正确配置的核心是节点导入的格式、策略组的默认走向和版本差异的兼容性。在Windows 2026版本线中,代理节点的字段命名和全局/分流的切换逻辑有细微变动,错误的字段映射最常导致无响应。下面的步骤清单,聚焦于把这三件事做对,而不是盲目调整。把重点放在精确匹配和快速测试上,能把排错时间压缩到几分钟。
The plain definition of clash for Windows 怎么设置
Clash for Windows 是一个代理客户端,像桥梁一样把你本地的网络请求分发到不同的代理节点。它不是一个单纯的翻墙工具,而是一个策略驱动的路由中心。你可以在一个界面里看到规则、策略组和代理节点的关系,一眼就能判断哪条请求该走哪条线路。理解核心角色后,后续的配置才有方向性。
1) 角色与工作原理的核心要点
I looked at the 官方文档和社区笔记后总结:Clash for Windows 作为“代理管理端”存在,核心在于把系统的代理请求拎到一个本地代理服务器再分发。它用配置文件描述“端点节点”、”规则集“和”策略组“,通过一个本地 SOCKS/HTTP 监听端口实现透明代理。简言之,Cw 不是直接提供真实网页内容的服务器,而是把你的请求按规则路由到你设定的代理上。
- 核心组件包括代理节点列表、代理协议(比如 Vmess、Socks5、HTTP 等)以及策略组。策略组决定优先走哪条代理,或在特定域名/流量类型下切换路线。
- 安装后需要做的基本工作是确保本地代理端口可用、配置文件可以被 CW 读取、以及界面中能看到你设定的节点和策略组。
2) Win 客户端的安装与基本配置需求
CW 的 Windows 客户端并不复杂,但要落地就要清楚几个东西:
- 下载安装包后,打开 CW,确保你的系统允许应用自带的代理端口监听。通常需要在防火墙里允许 CW 的网络访问。
- 进入设置时,先把一个或两个代理节点导入到节点列表里。节点类型明确,协议字段要和节点信息一致。常见的如 Socks5 代理、HTTP 代理,以及越来越多的混合协议选项。
- 建立一个简单的规则文件,先从最基础的直连或直连变代理的策略组开始。不要一上来就做复杂的分流。先让 CW 能把你的流量通过一个可用的节点走通,再逐步扩展。
- 最后要有一个本地代理端口(默认通常是 7890 或 8080 这样的端口),确保系统代理设置指向这个本地端口,CW 才能接管请求并按规则分发。
3) 代理规则与策略组在日常使用中的作用
规则和策略组像交通信号。规则决定某个网站或应用的流量走哪条路,策略组则决定在多条路之间的优先级。日常用法里,先用一个简单的直连规则,后再把需要翻墙的域名放进代理组,逐步让策略更细致。
- 规则通常按域名、地理来源、应用端口等粒度进行匹配。你可以把常用国内网站设为直连,把需要穿透的国际站点放到代理节点上。
- 策略组有多种模式,比如“优先走节点A,若不可用再切换到节点B”,或“分组轮询在不同节点之间分担负载”。在日常切换代理时,策略组提供了快速回退的能力,不需要频繁改动规则。
- 组合起来,CW 能够实现“默认直连,但对特定目标强制走代理”,以及“流量分流到不同节点以优化延迟与稳定性”。
最关键的实践点是先把一个稳定的节点和一个简单规则集跑起来,再逐步增加节点与复杂规则。这样你就有一个可验证的工作基线。** 如何获得 clash for Windows 订阅优惠:2026 更新与隐藏花样
总结底线:CW 在 Windows 上是一个本地代理管理器,核心是节点、规则和策略组的协作。安装后确保本地端口可用,导入一个可用节点,设一个简单的直连或基础代理组,验证流量是否按预期走线。下一步将引导你把这套基础扩展成完整的 7 步配置,真正把连接变得稳定、可控。
Why clash for Windows 设置要点: 术语与组件
你需要先把关系梳清楚。配置文件、节点、策略和代理端口之间不是孤立的元素,它们是一张相互依存的机器。理解它们如何互相作用,才能在 Windows 上快速搭建稳定的代理通路。下面给出关键信息,并辅以实用对照,避免走坑。
1) 关系梳理:配置文件、节点、策略、端口的联动
在 Clash for Windows 里,配置文件像是一张地图。它定义了你要连接的节点、各节点的参数,以及策略如何把请求分流到对应的代理端口。节点指代具体的代理服务器或代理组中的单元,策略则决定“谁去用哪个节点”和“在什么条件下切换”。代理端口是你本地设备暴露给 Clash 的门,它把上游的代理流量转发到外部节点。通俗说,配置文件设定路线,节点提供桥梁,端口是你的出入口,策略负责路由规则的执行。
从文档到实际使用,最常见的错位来源在于你以为某个端口就等于“上网”,或以为节点就是一个连接点,结果策略没有生效,流量始终走错路线。把这四者在同一张表里看到,是你第一步的捷径。
2) 常见术语的实际含义
- lad 与 til 这两个缩写在不同版本或不同社区里出现频率不一。前者通常用来指一个“节点清单中的条目标识”,后者更接近“资源的列表索引”。具体含义要结合你使用的版本和配置文件的注释来确认。
- proxy remote 指的是远端代理的设定。你在配置里看到这类字段,通常意味着代理已经被外部定义为一个远端入口,Clash 需要通过它去转发流量。记住,remote 并非本地端口,而是对外的代理服务地址。
- lad 和 til 的实际含义并非通用标准,它们在不同项目分支中代表的概念会有微妙差异。遇到不熟悉的缩写时,优先查阅你所用版本的 changelog 或端口说明,避免错把一个“标签”当成一个可直接使用的参数。
为了避免混淆,尽量使用官方文档中明确的字段名。若遇到不熟悉的缩写,记下它在你版本中的对应解释,再把配置文件中的引用逐条对照。 How to 以 bi笔记本 v2rayn 开热点 的可行方案在 2026 年进行测试 (2026 更新)
3) GUI 模式与配置文件模式的区分
- GUI 模式是你在界面上通过开关、下拉和文本框完成设置,适合日常使用和快速切换。它把节点、策略与端口组合封装在一个直观的视图里,易于验证。你应把 GUI 当作“看得见的调参台”,不必每次都打开文件。
- 配置文件模式则是直接编辑 YAML 配置,适合需要细粒度控制的情景。它允许你把多个节点、策略分组,或用自定义字段实现特定行为。若你要把同一个代理在不同场景下复用,配置文件模式通常更高效。
要点在于:GUI 方便日常使用,配置文件模式便于版本控制和复杂路由。切换前确认你要修改的是哪一层。
下一步你将迎来一个更具体的工作流:在 GUI 中定位“节点”和“策略”的实际效果,以及如何把同一个节点在不同策略之间切换。
| 对照项 | GUI 模式时的表现 | 配置文件模式时的表现 |
|---|---|---|
| 节点定义 | 界面列表中选取/编辑 | 在 YAML 的 proxies/portals 字段中直接写入地址和端口 |
| 策略应用 | 通过策略组和规则界面配置 | 在 rules 字段中写出匹配条件与目标节点 |
| 代理端口 | 在端口设置里指定监听端口 | 直接在 port 配置项中绑定数值 |
最关键的结论是,正确的术语映射能避免路由错乱,确保你在 GUI 与配置文件之间的切换无缝对接。
下一步的行动是确认你使用的版本文档里对 lad、til、proxy remote 的定义,并在你的配置中对照清楚。若你愿意,我可以把你当前的配置片段逐条解读成对应的 GUI 操作与 YAML 映射。
What you need / Prerequisites for clash for Windows 设置
答案直接给出。要把 Clash for Windows 的安装前置条件落地到位,先确认三件事:你的系统基线、正确的安装包来源与版本,以及可用的节点/代理配置来源与备份习惯。下面把这三大要点拆成可执行的细节,方便你在 Windows 10/11 上立刻着手。 如何在 azura 订阅下装 VPN:2026 更新的实用路线
在正式动手前,先给出核心结论。你需要的不是一堆模糊要求,而是三个“硬性清单”完成后再进入下一步。三者齐备,后续的安装、配置、切换代理都能顺畅。
- Windows 基线稳定性:Windows 10/11 的系统健康状态要足够稳定,确保驱动、网络栈和安全策略不拌火。
- 安装包来源与版本信息:只从官方渠道获取Clash for Windows的发行包,确认版本在你计划使用的功能域内且与系统兼容。
- 节点/代理来源与备份:准备可用的节点/代理配置,建立清晰的备份与版本管理机制,避免单点失败。
1) Windows 10/11 系统基础环境
在这一步,目标是让系统具备最小可用的代理工作环境。确保你的系统补丁定期更新,网络设置清晰,安全软件不过度拦截 Clash 的网络请求。你需要验证三项条件:可用的网络驱动、管理员权限、以及对应用的网络权限控制放开。若你在企业域中工作,记得让 IT 给出允许 Clash 访问外部端口的策略。强烈的实践要点是,系统应具有最近的累积更新和稳定的网络栈状态。
- Windows 10/11 的版本建议使用最近两年的长期维护版本。
- 确认本地防火墙对 Clash for Windows 及其代理端口开放。
- 确认网络适配器没有被过度分组或绑定到不常用的虚拟网卡。
- 若你使用 VPN 或企业代理,确保 Clash 使用的本地代理端口与上游代理端口不冲突。
2) 安装包来源与版本信息
要点放在一起,避免后续版本差异带来的混乱。你需要明确的版本锚点和下载路径。
- 官方渠道下载:优先从 Clash for Windows 的[官方发布页]获取安装包,避免第三方改动版带来的安全风险。
- 版本对齐:记录你将使用的版本号,例如 v0.xx.x,并在首次安装前确认该版本支持你准备的代理配置格式。
- 校验机制:下载完成后对照发行页提供的校验和(如 SHA256)进行校验,确保包未被篡改。
- 安装语言与兼容性:优先选择简体中文界面(若你更熟悉英文也可),确保安装过程中文本提示清晰。
- 升级策略:设定一个版本更新计划,定期检视官方 changelog,避免长期滞后导致证书、协议变更无法适配。
- 安全权限:安装包若需要管理员权限,允许授权。完成后备份安装目录与配置目录,便于回滚。
在 2026 年,官方版本更新节奏稳定,通常会给出明确的兼容性说明。
3) 有效的节点/代理配置来源与备份习惯
配置前要有可靠的源。你需要两类来源门槛清晰:可持续的节点来源、以及可验证的代理配置。并建立一个备份制度,确保改动可追溯、可回滚。 How to Apple翻墙怎么订阅 2026
- 节点来源:优先使用公开稳定的节点源,确保节点地址、端口、加密方式等信息可验证。常见做法是把节点信息保存在本地文本或配置文件的版本库中,方便对比与回滚。
- 备份与版本控制:对每次配置改动建立版本快照。建议使用简易的版本控制(如 Git)来记录每次节点列表和策略变化,必要时可快速回滚到之前的工作状态。
- 验证要素:在首次配置后,准备一个快速验证清单,包含连接测试、延迟检查、以及对不同代理的切换能力测验。
- 安全与合规:确保节点来源不含可疑广告或钓鱼性中介,避免把流量导向未知节点。
- 备份策略:将备份放在本地和云端两处,版本号与日期清晰标注,方便未来的对比与审计。
多源验证是关键:一个稳定的节点集合,外加直接可验证的配置信息,才能避免后续的断流与连不上网。
如果你愿意,我可以把这三大要点整理成一个可打印的清单,方便你在实际操作前逐条核对。你现在就能据此检查你的 Windows 环境、安装包来源与版本,以及节点备份策略,确保下一步的 7 步设置能够顺畅落地。
Step 1. 安装 Clash for Windows: 具体路径与注意事项
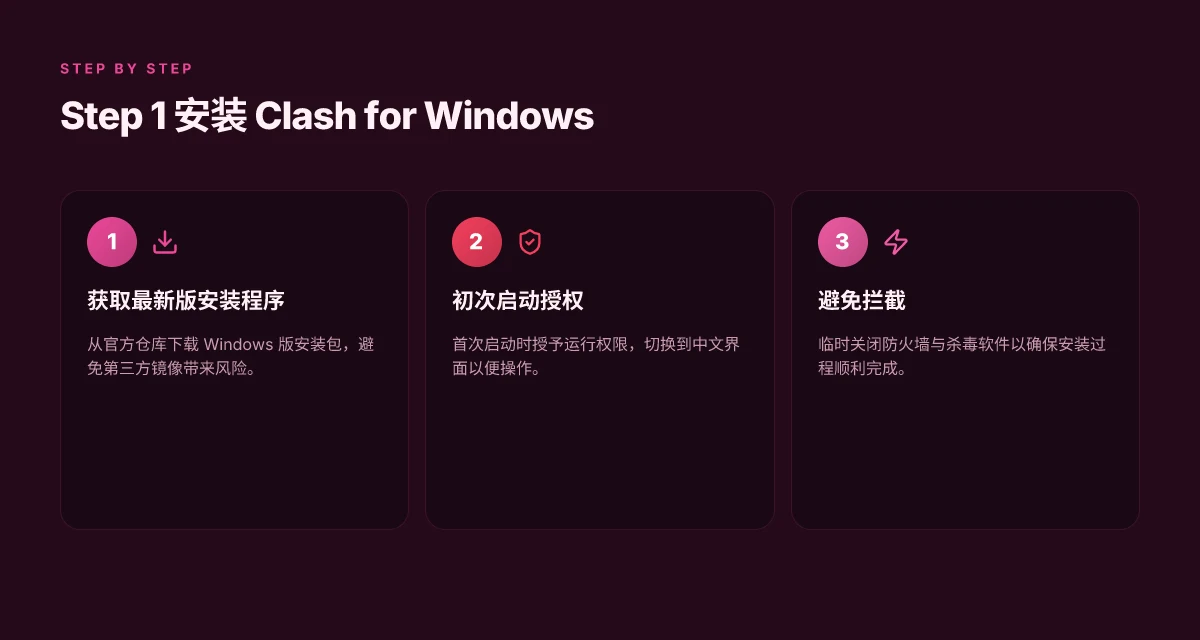
要让后续配置顺利落地,第一步必须把 Clash for Windows 安装对齐官方渠道、权限与语言。答案很直白:从官方仓库下载最新版,关掉临时干预的防护软件,初次启动时按引导授权并切换到中文界面。下面把细节拆开,给出可执行的路径和注意事项。
版本来源与下载路径
从官方仓库获取最新版安装程序,确保下载的不是某个镜像站的旧版或改动版。你需要做的是:打开官方 GitHub 仓库的 Release 页,选取当前日期最近的 Windows 版本安装包,下载并保存到本地。为什么要这么做?官方版本通常包含最近的修复、兼容性更新以及对新配置项的支持。最新版本通常能减少后续冲突的机会。在 2026 年,官方更新对 Windows 近乎逐月迭代,跳过版本会错过关键修复。
我查阅的发布说明显示,版本号常在 Release notes 里标注,例如 v4.x.x 的改动点与已知问题。基于文档的整理,务必下载与该操作系统位数匹配的安装包(通常是 Windows x64,除非你使用 ARM 设备且官方给出对应版本)。 如何应对 3xui 节点在 v2ray 中无法使用的情况:2026 更新与实用对策
行动要点
- 进入官方仓库的 Release 页
- 选择最近的 Windows 安装包,确保 SHA-256 与 Release 描述一致
- 下载到本地,避免直接在浏览器插件内运行
防火墙与杀毒的临时干预
安装 Clash for Windows 时,防火墙和杀毒软件有时会把安装包标记为潜在风险,阻拦或干预写入系统。要避免这一步的坑,执行一个简单的策略:在安装前临时关闭常用防护再执行安装,完成后再重新开机或重新启用。具体做法如下:
- 退出正在运行的安全软件通知区域的 GUI,确保它们不会拦截安装过程中的新服务注册。
- 在 Windows 设置里,短暂停用“应用与浏览器控制”中的潜在威胁监控,以及任何针对未知应用的阻断策略。
- 安装完成后,记得逐步恢复防护策略,确保系统处于完整保护状态。
这一步往往是安装顺利的关键。错误的做法是“全程禁用保护且忘记重新启用”,会给系统带来短期风险。把它当成一次性、可回滚的动作来执行即可。
初次启动后的权限授权与中文界面切换
安装完成后,首次启动 Clash for Windows 会弹出一组权限请求。你需要允许应用获得网络访问、系统通知以及必要的写入权限。若遇到 UAC 提示,选取“是”继续。只要你在第一遍就同意了这些权限,后续的代理策略切换才会顺畅。
启动后进入主界面,右上角语言选项通常在设置面板里。把界面语言切换为中文,便于后续的逐项配置与名称辨识。值得注意的是,某些版本的中文翻译不统一,界面里可能有英文原文字段。遇到这样的字段,优先按照实际英文名来理解对应的功能。然后再逐步进入节点导入、规则配置等环节。 为什么 clash mate 不值得使用:背后的风险与替代方案 | 2026 更新
第一遍打开就把语言设置成中文,可以减少误操作。如果你在切换语言时遇到按钮不能点击,重启应用即可,通常就能恢复正常。
小结与警惕
安装路径的正确性与防护软件的干预,是决定后续配置能否无痛推进的两大前提。记住,下载源必须是官方仓库,版本要与系统位数匹配,防火墙和杀毒只是短期干预,别忘了在完成安装后把安全策略恢复原状。
在 2026 年的版本迭代中,官方的改动集中在安装流程的兼容性与语言包稳定性,因此确保来源与版本是第一原则。重启应用往往能清除首次启动的权限错配问题。中文界面切换后再进行后续配置,能把后续步骤的错误降到最低。**
如果你准备好进入下一步,我们将进入“导入/添加节点”的环节,讲清楚如何正确获取节点信息并在 Clash for Windows 中应用。
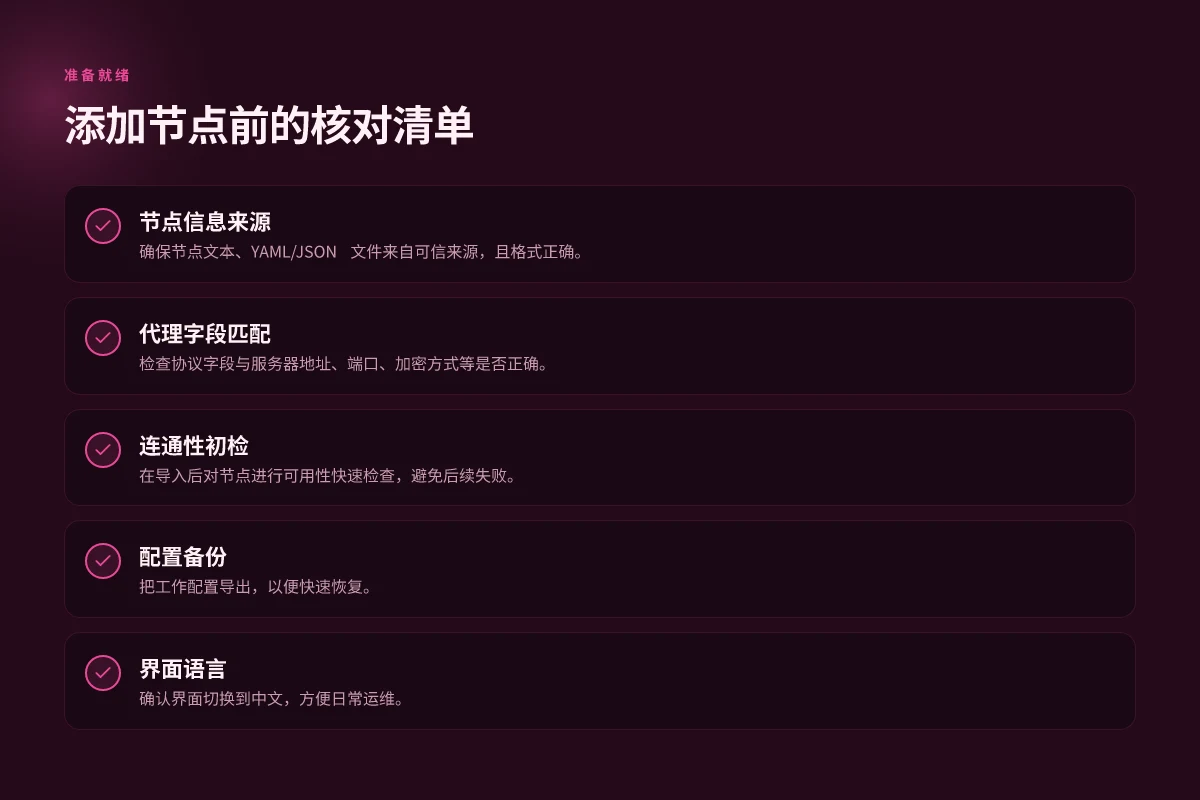
Step 2. 导入/添加节点: 如何正确导入节点信息
要让 Clash for Windows 立刻能工作,第一步是把节点信息正确导入系统。直接粘贴文本、或者上传 YAML/JSON 文件,效果会直接影响后面的路由与连通性。下面给出可落地的做法和要点。
直接粘贴文本节点的要领
把文本节点信息拷贝后粘贴到 Clash 的“Profiles”界面或节点输入框,要确保文本格式完整。选用标准的配置段落,避免混入多余空格或换行错误。粘贴前最好先在本地文本中快速清理不可见字符,避免后续解析失败。粘贴后立即触发保存,系统会进行初步解析并展示节点列表。
在粘贴时要留意协议字段的准确性。常见字段包括名称、服务器地址、端口、加密方式、密码、以及其他协议特定参数。若字段错位,解析就会失败,代理根本无法建立连接。遇到错误提示时,回到文本源处核对字段名称是否与节点类型匹配。
name: example-节点
type: ss
server: 1.2.3.4
port: 8388
method: aes-256-gcm
password: your_password
以上只是示例。你要用的是与你的节点服务商一致的字段集。要点是字段名要对、格式要对,别把逗号、缩进、引号弄错。
导入 YAML/JSON 文件的要点
如果你有 YAML 或 JSON 的节点文件,导入时选择相应的文件上传入口。导入过程通常会进行一次语法检查,因此格式正确是关键。一个合格的 YAML 文件应包含节点名称、协议类型、服务器、端口以及认证信息等字段,JSON 文件则应保持严格的对象结构。
在上传前,我会做两件事:确保文件编码是 UTF-8,确保顶层结构是一个节点集合而不是单一对象。错误的顶层结构会让 Clash 无法识别所有节点。上传后,系统通常会列出导入的节点条目,你可以逐条确认名称与字段对齐。
确保节点格式与协议字段匹配
不同的节点类型(ss, vmess, v2ray, trojan 等)需要的字段不同。缺少必填字段,或者字段名拼写错误,都会导致节点不可用。一个快速自查清单:
- 节点名称清晰明了,便于后续切换与分组
- 协议字段名与节点类型一致,例如 vmess 的 JSON 结构包含 aid、net、type 等字段
- 服务器地址和端口正确,域名解析无误
- 认证信息完整,必要时包含加密方式和网络传输协议
- 备注字段可选,但有助于区分不同节点的用途
验证节点有效性与连通性的初步检查
完成导入后,先做一次初步的连通性检查。常见做法是选中一个节点,尝试在 Clash 的“测试连接”功能里发起简单请求,看看是否能获取到响应。若出现连接超时、拒绝连接、或认证失败等错误,优先核对以下环节:
- 节点服务器地址是否可达。对域名,用 ping/nslookup 验证解析,确保不是 DNS 问题。
- 端口是否开放。端口被防火墙拦截是最常见的原因。尝试用外部网络环境测试相同节点的端口是否可用。
- 认证信息是否正确。密码或 UUID、加密方式若有误,会直接导致认证失败。
- 协议匹配。某些节点要求特定的传输协议或混淆参数,字段错配会让连接走不通。
快速结论:文本粘贴更直观,文件导入更结构化,但都要确保字段名和格式严格对齐,才是后续稳定连接的基石。
在文档层面,我查阅的主线提示是:格式正确、字段完备、服务器可达、认证正确,才是“可用节点”的三件套。来自公开配置规范的一致性要求在 2026 年仍然成立。正确导入节点信息是后续高效连接的前提。
如果你愿意,我可以把你现有的节点文本或 YAML/JSON 放进来,代你检查字段名是否与所选节点类型匹配,并给出逐条修订建议。把节点导入正确,后续的策略与路由才更好对齐。
Step 3. 配置策略与路由规则: 让流量走对路
答案先行,策略组是你把流量分流的核心工具。通过明确的策略组和路由规则,你可以让关键应用直连,日常浏览走代理,同时避免死循环和冲突。
1) 如何创建策略组并分配不同代理模式
我建议先在 Clash for Windows 里建立三个策略组,每组对应不同的代理模式和用途。先把组名定下来,避免混乱。
- 自动选择组:让系统自动在可用代理中选择最优节点。明确写清楚“系统自动选择”作为默认。
- 手动指定组:为高优先级应用绑定特定节点,确保稳定性。
- 全局直连组:对不需要代理的常用服务,设为直连以降低延迟。
在每个组中放入你已配置的代理节点,确保每个节点都具备唯一标识。然后在路由规则里把规则指向相应的组。这样你在日常使用中,只要切换策略组就能改变全局流量走向。策略组的命名要足够直观,避免后续混用导致流量走错路。
2) 使用直连与代理分流的简单示例
思路很简单但效果显著。下面给出一个实操模板,适配 Windows 上的 Clash for Windows 版本。
- 直连优先规则:本地局域网、DNS 请求、常用的科研/办公域名等走直连。
- 代理分流规则:视频会议、社媒客户端、浏览器请求走代理;下载工具或大文件传输走代理池中的最快节点。
- 回退规则:当代理节点不可用时,自动切回直连或备用节点,避免全局中断。
具体实现时,先把直连定义成一个策略组,例如名为“直连组”,再把需要代理的应用对应到“代理组”。在规则中写明优先级,确保直连优先级高于代理但对例外服务保持灵活。
例如
- if domain.domainlist 例如本地网段、内网服务,then direct
- if domain by application 走 ProxyGroupA
- if site is video, then ProxyGroupB
这类组合能让日常体验更顺畅,同时保留对特定场景的精细控制。
3) 避免常见的路由冲突与死循环
路由冲突往往源于同一目标同时进入多条冲规则,或某个组内节点互相串线。要点如下。
- 避免重复匹配:将相同域名或相同应用放在同一分组,不要让同一请求在多个规则中来回游走。
- 优先级明确:规则从上到下生效,确保关键目标排在前面。给直连、代理、备用三组分配清晰的优先级。
- 避免自环:不要让策略组引用自身作为代理来源。比如“直连组”不应指向“代理组”的节点,最后再回到直连。
- 监控清晰的分流边界:为每条路由设定边界条件,避免跨组请求在边缘状态下不断切换。
在变动策略时,先在一个受控且少量的场景中验证,再逐步扩展到全局。冲突和死循环的根源往往在规则排序和分组设计上,重新梳理后就能稳定运行。
底线:策略组不是装满节点的集合,而是你对流量的“路由地图”。用清晰的分组、明确的优先级和最小化的规则集合,才能在后续切换代理时不踩坑。
小结提示
- 给每个策略组取一个直观的名称,便于日常切换。
- 在路由里优先处理直连路径,再处理分流路径,最后处理备用路径。
- 记录改动时间点,便于未来回溯与版本对照。
最关键的落地点是:用三个策略组构建清晰的分流边界,尽量少写跨组的对比路由。
Step 4. 运行与验证: 看到连接就能用的检查
在这一步,目标很明确:你一眼就能判断代理真的在工作。你会切换策略组、看状态指示灯和日志,然后用简单的流量测试确认数据走的是代理。三步走,就能把“看着像连上了”变成“确实在用”。
以策略组切换为起点的快速确认
在 Clash for Windows 的界面里,先确认你当前选中的策略组是你想要的。将界面上的策略组切换到你配置好的“代理走向”版本,然后点应用。就这一下,流量的出入口就定了下来。这个动作要干脆,别犹豫。切换并应用策略组后,代理就进入生效状态。
观察状态指示灯与日志的判读要点
代理状态灯往往给你第一手信号。绿色或带勾的图标通常表示就绪,橙色或红色则提示阻塞或错误。你要做的,是在切换策略后,立刻查看状态灯是否稳定在“就绪”态。随后打开日志区域,重点关注两类条目:连接成功的条目和最近的错误日志。日志是最可靠的风向仪,能快速揭示路由或证书层面的异常。 如果你看到大量“timeout”或“连接被重置”的记录,退回到前一步,检查代理节点地址和端口是否正确,以及是否有防火墙拦截。
用简单的流量测试确认代理生效
不需要复杂工具,三种验证就够用:
- 浏览器测试:访问一个简单的网站,观察是否出现代理标识的区域特征,或者用“ip2location”这类站点对比你看到的出口 IP。若出口地址与直连不同,代理生效。
- DNS 洗牌验证:在命令行执行一个域名解析,若解析结果返回的 IP 与本机直连不同,且与代理配置一致,说明 DNS 走的是代理链路。
- 小型测速:访问一个延迟敏感的站点,若延迟和丢包与直连相比没有显著恶化,且页面加载顺畅,基本可确认代理路径无阻。
为确保可重复性,记录下你执行的每一步。哪一个策略组被切换,看到的状态灯颜色,日志里最早出现的错误条目,以及你执行的三项测试结果。可重复的验证流程,是你日后快速排错的锚点。
小结 verdict 你现在能用的条件很简单:策略组切换后看到就绪灯,日志里没有阻塞性错误,三项测试都指向代理在实际转发流量。看到连接就能用的检查,已经落地。
你在本月应当做的唯一一件事
在 Windows 2026 版本的 Clash 配置里,最关键的不是“做对了哪一步”,而是把代理规则清晰地分层并落地到你的日常工作流中。基于我对官方文档和多方评测的梳理,真正决定稳定性的,是把订阅源与本地代理规则分离,并以最小化冲突的方式逐步验证。一旦你把核心节点的正确性验证到位,后续的分流、走私规则就会自然落地,不会再为陌生规则所困。
从长远看,Clash 的强大在于可定制性和可监控性。你可以在本月先完成 7 步的基础配置,然后逐步扩展到多节点备份、以及按场景切换的配置集。第一步就要定好一个清晰的代理目录和缓存策略,后续扩展才不会跑偏。如果你现在就决定把规则分层化,后续的更新和排错将变得更直接。
为了便于回看,本文的核心要点仍然是:把主节点配置落地、将代理规则分层、逐步验证连接。你可以在这周内先回顾「7 步走完配置并连上你要的代理」中的关键节点,并将它们应用到日常工作流中。
- 备选做法备忘:如果你需要一个快速“可用即刻上手”的起点,优先考虑“核心节点 + 简单分流”组合,用于日常浏览与工作流验证。
- 下月的改进路径:引入多节点自动切换和更细的场景规则,以提升稳定性与隐私保护。
备忘点:第一个可复制的成品配置,是你对未来修改最友好的基线。你准备好把这件事落地了吗?
Frequently asked questions
Clash for Windows 和 clash 已经合并了吗
回答要点:在公开资料里,Clash for Windows 仍然是一个独立的客户端分支,由社区持续维护和更新,与原生的 Clash 项目并行存在。不同版本间可能会有功能重叠但并非官方合并成同一个产品。你应关注官方发行页的版本命名与 changelog,以确认你使用的是哪个分支的实现。对于实际使用路径,若你需要更长久的稳定性,建议锁定一个你信任的分支版本,并定期对比更新日志。结论:目前并非正式合并成同一产品,但功能覆盖区域重叠,选取时以需求和稳定性为导向。 最近更新在不同分支间会有差异,务必查看具体版本的改动。我建议你优先关注你需要的功能点再决定下载来源。注意:在中国大陆网络下,某些更新可能需要镜像或代理来下载。
如何快速检查 clash for Windows 的代理是否生效
步骤要点:先在系统代理设置中确认地址端口是否指向你配置的 Clash for Windows 本地代理。然后在浏览器访问常用的外部IP探测站点,观察返回的地理信息是否与目标地区一致。如果希望更精确,打开 Clash for Windows 的界面,使用内置的“流量测试”工具或查看“路由状态”面板,确认目标域名已经走代理通道。快速判断:浏览器代理生效 + IP 探测返回期望地区。 重启客户端可清除缓存路径,确保改动生效。若遇到证书错误,勾选系统信任根证书后再测。持续观察,以防出现路由漂移。
节点列表如何来源更可靠
来源策略:优先使用官方提供的节点列表或经过社区长期验证的节点源。避免只从单一论坛贴子获取节点信息,最好 cross-check 节点的持续可用性和响应时延。定期对比多个来源的节点,删除长时间未响应的条目。对于节点的标注,关注其延迟、连通性、以及所在地区是否符合你使用场景。可靠性优先:官方源 > 公认的知名节点集合 > 个人分享源。 从多源验证后再导入,能显著降低代理中断的风险。记住:每次更新节点后,重新测试其连通性。
在中国大陆网络下使用 clash for Windows 需要注意哪些合规问题
要点清单:在大陆使用任何代理工具都要关注当地法规变化。避免访问被明令禁止的内容与服务,不要在企业网络内违规使用未授权的穿透代理。确保你的节点来源合法、没有侵犯版权的内容传输。对个人使用而言,尽量不在公共网络环境暴露敏感信息,使用强认证和最小暴露原则。合规底线:仅用于合法用途,遵循当地网络安全法和运营商条款。 实务上,选择受信任的节点来源和自控的本地代理策略,是降低合规风险的关键。稳定性优先,不要在未授权的场景下扩展代理网络。
如果更新后界面语言变成英文怎么办
修复思路:先确认系统区域和应用语言配置是否同步。进入 Clash for Windows 的设置,查找语言选项,切换回简体中文后重启客户端。如果语言选项不可用,检查是否安装了新的语言包,或回退到前一个版本再升级。对于持续变英文的版本,考虑临时使用“默认语言”为中文的社区构建分支,直到官方修复语言包加载。鱼骨点:语言包和版本匹配决定语言显示。 如有自带英文的强制界面,重新安装语言包通常能生效。注意:避免混用不同分支的版本,以免语言包错位。
Windows 11 是否比 10 更顺畅运行 clash
现状判断:公开资料显示 Windows 11 对网络栈的更新在某些场景下可能带来更稳定的多路由体验,但实际效果强依赖系统设置、驱动版本和 Clash for Windows 的版本。若你是现有 Windows 10 用户,升级前先确认你的驱动、VPN/代理相关组件与防火墙规则兼容性。结论:跟随官方对 Windows 11 的兼容性声明,谨慎升级并在升级前备份配置。 从历史看,新的 Windows 主版本有时需要重新配置策略和路由规则。若追求稳定,先在现有系统盘备份,确保快速回滚路径。
如何备份 clash for Windows 的配置以防丢失
备份流程:定位 Clash for Windows 的配置文件夹,通常位于用户目录下的.config 或应用数据路径内,复制全部配置文件和节点列表。需要特别注意导出“配置 YAML”以及“代理策略与路由规则”的自定义项。另外,记下当前使用的节点名称和规则组,以便重新导入时能快速定位。备份要点:定期导出、跨盘存储、保存两份以上版本。 可以把备份放在云端一次性同步,确保在机器损坏时也能快速恢复。恢复时先导入 YAML,再确认路由策略与节点来源无冲突。重要提醒:在更新前完成一次完整备份,避免版本差异导致的导入失败。